
Pozor na podvodné správy od falošného Modrého koníka!

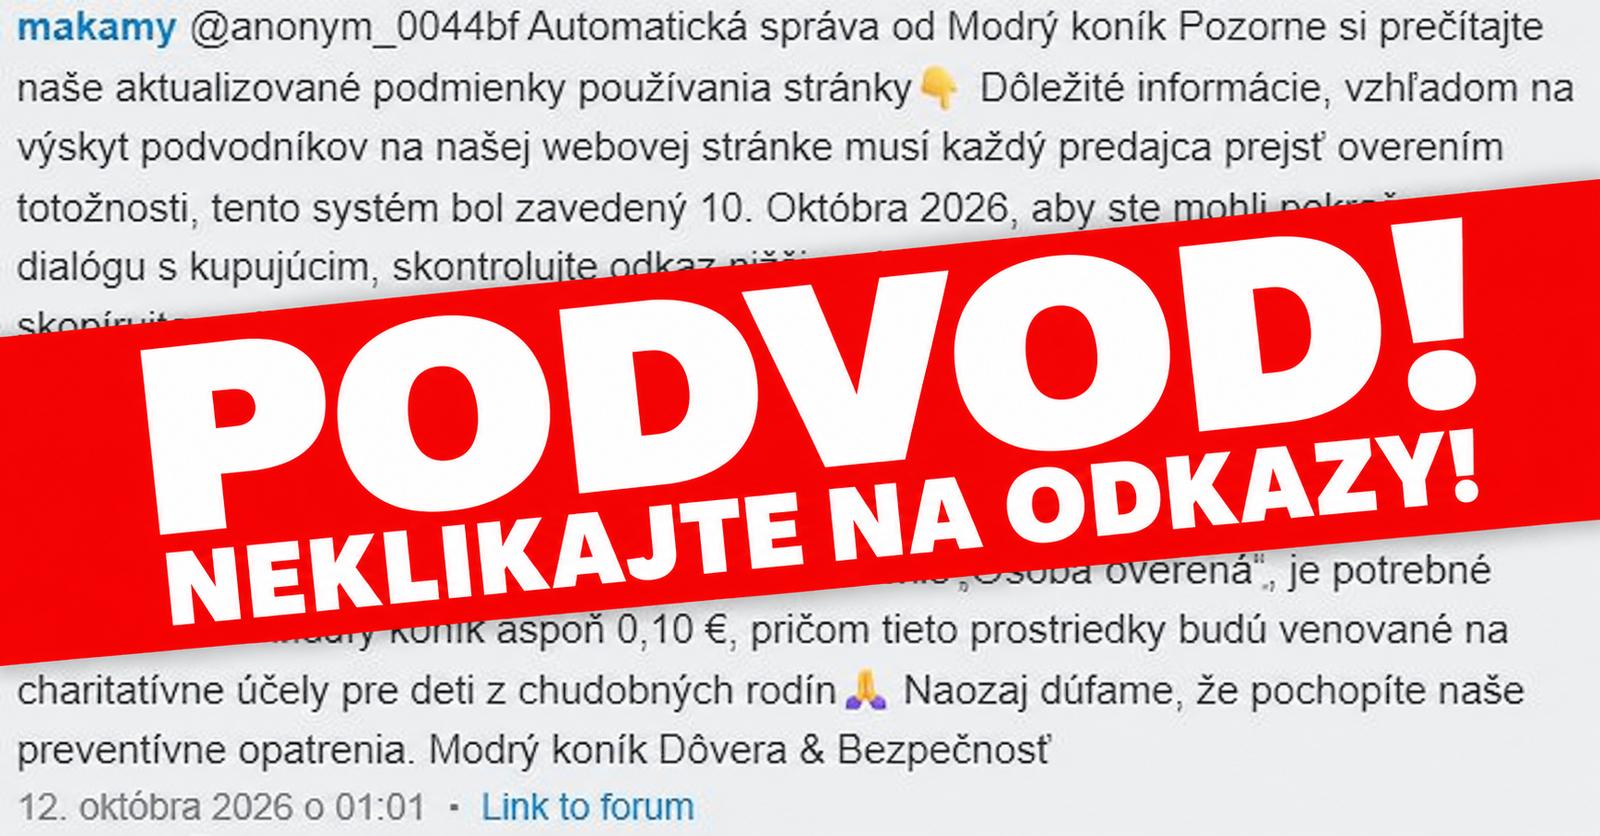
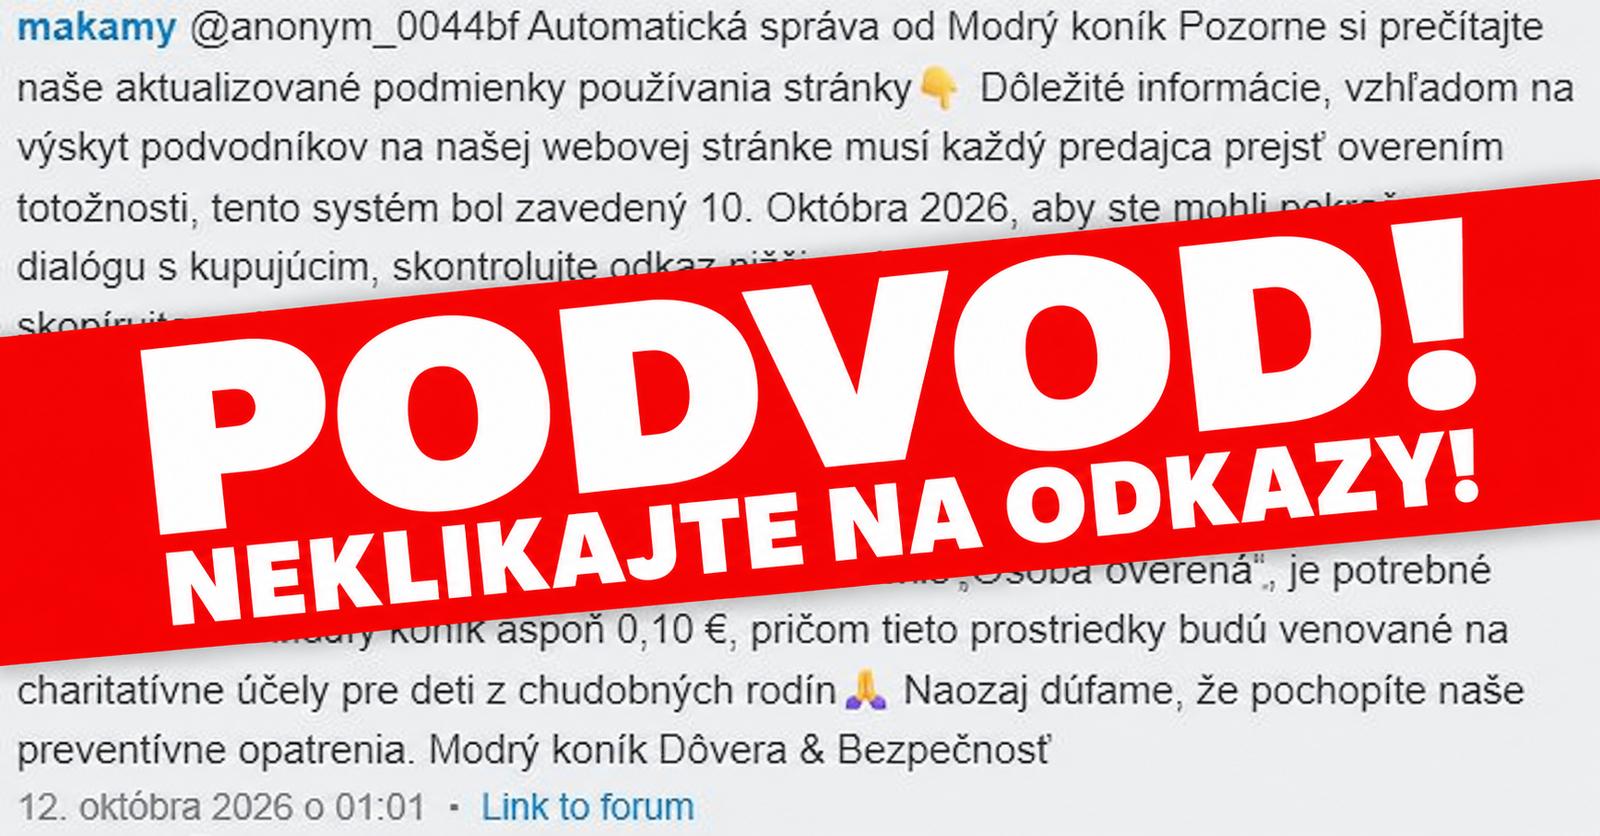
V noci podvodníci z napadnutých používateľských profilov zverejňovali komentáre pod príspevkami, písali do diskusného fóra aj skupín a rozosielali súkromné správy cez internú poštu.
Tvárili sa ako oficiálna správa od Modrého koníka. Pod zámienkou „aktualizácie zásad ochrany osobných údajov“ vyzývali na povinné overenie totožnosti či účtu a zaplatenie 0,10 €. Zároveň sa vyhrážali zmrazením účtu, ak overenie nedokončíte.
Ide o podvod. Tieto správy nie sú od nás a žiadne takéto overenie nevyžadujeme! Ich cieľom je dostať vás na podvodnú stránku a vylákať prihlasovacie alebo platobné údaje. Ani malá suma 0,10 € neznamená, že je platba bezpečná.
👉 Na takéto výzvy nikdy nereagujte. Neklikajte na priložené odkazy ani ich nekopírujte do prehliadača. Nezadávajte heslá, údaje platobnej karty ani overovacie kódy a nič neplaťte. Správa môže prísť aj z profilu, ktorý poznáte, pretože podvodníci zneužili napadnuté účty.
Ak ste na podvodnej stránke zadali heslo, ihneď si ho zmeňte aj všade tam, kde používate rovnaké. Ak ste zadali údaje platobnej karty alebo potvrdili platbu, okamžite kontaktujte svoju banku.
Ďakujeme, že pomáhate chrániť aj ostatných. 💙
Modrý koník team
Mate to tu celkovo riadne zamorene, co tak zapracovat na zvyseni ochrany ?
Vratane veci, kde nejde o hacking profilov a spamovanie botmi, ale rozne zobracke ziadosti o zbierky. V dnesnej dobe AI by ste mohli dostavat automaticke upozornenia na prispevky obsahujuce cisla uctov, odkazy na Donio a nasledne rychlo reagovat.
Podla vsetkeho nemate ani niekoho, kto by to monitoroval 24 / 7 a ked boti zauraduju podvecer alebo cez vikend, napriek nahlaseniu tu zavadne prispevky visia hodiny.
@patrike Tvoja predstava, že bezpečnosť platformy vyrieši filter na čísla účtov, Donio a slovo „zbierka“, je technicky nesprávna.
Číslo účtu samo osebe nie je dôkaz podvodu. Odkaz na Donio sám osebe nie je dôkaz podvodu. A príspevok, v ktorom niekto žiada pomoc, tiež automaticky nie je porušením pravidiel. Keby sme takýto obsah mazali iba podľa kľúčových slov alebo odkazu, zablokovali by sme aj legitímne bazárové platby, overené zbierky, pomoc rodinám a množstvo normálnej komunikácie používateľov.
Pri verejných zbierkach máme samostatnú tému pre overené zbierky. Ak sa objaví konkrétne podozrenie, riešime ho. V minulosti sme z vlastnej iniciatívy preverovali aj zbierku na Donio, odhalili problém a kontaktovali priamo Donio. Tvrdenie, že takéto veci ignorujeme, preto jednoducho nezodpovedá realite.
Pri neoverených výzvach na pomoc funguje aj samotná komunita. Ľudia sa pýtajú, žiadajú vysvetlenie, porovnávajú informácie a upozorňujú ostatných na riziká. Také diskusie sú často samy osebe výstrahou pre každého, kto by chcel posielať peniaze bez overenia. Neoznačujeme automaticky každú prosbu za podvod, ale rozhodne nebránime kritickým otázkam a upozorneniam ostatných používateľov.
Na ochrane intenzívne pracujeme a priebežne ju zlepšujeme v rámci možností, ktoré máme. Používame automatické pravidlá, stopwordy pre rizikové výrazy, kontroly odkazov a ďalšie mechanizmy na obmedzenie škodlivého obsahu. Reagujeme na nové postupy útočníkov a opatrenia podľa nich dopĺňame. Zároveň však každý, kto má aspoň základnú skúsenosť s online bezpečnosťou, vie, že toto nie je jednorazovo vyriešený problém. Podvodníci menia formulácie, používajú nové domény, skracujú odkazy, pridávajú presmerovania, vkladajú text do obrázkov alebo zneužívajú napadnuté reálne účty.
Presne to sa stalo v tomto prípade. Útok neprebiehal z jedného nového anonymného profilu s viditeľne podozrivým textom. Prebiehal z napadnutých reálnych účtov, ktoré podvodníci použili na šírenie falošných správ. Pri bezpečnosti sa preto nehodnotí len jedno slovo v texte, ale kombinácia správania účtu, tempa aktivít, opakovaných vzorcov správ, odkazov, presmerovaní, hlásení komunity a ďalších súvislostí.
A k predstave, že tu má niekto ručne monitorovať každý obsah 24 hodín denne. Nie, nemáme človeka, ktorý v každej minúte noci číta každý komentár, fórum, skupinu a súkromnú správu. Takto nefunguje žiadna veľká online platforma. Ani Meta, Google či ďalšie globálne služby nedokážu osobne odstrániť každý škodlivý obsah v sekunde, keď sa objaví. Používajú automatizované systémy, technické ochrany, hlásenia používateľov a zásahy tímov. A napriek ich rozpočtom a tisícom ľudí sa phishing, prevzaté účty a podvodné odkazy objavujú aj tam.
Tento útok prebehol v noci z napadnutých reálnych účtov. Už od piatej ráno sme na jeho riešení pracovali a používateľov upozornili, aby neklikli na podvodné odkazy a neodovzdali svoje prihlasovacie či platobné údaje. To nie je nezáujem ani nečinnosť. To je reálna reakcia na útok, ktorý sa uskutočnil mimo bežného času.
A áno, bezpečnosť je spoločná zodpovednosť. Technické opatrenia dokážu riziko výrazne znížiť, ale nemôžu nahradiť základnú obozretnosť. O podvodných odkazoch, falošných výzvach, platbách za údajné overenie účtu či nezadávaní hesiel a údajov z karty sa dnes upozorňuje denne v médiách, bankách aj na sociálnych sieťach. Ak niekto dostane nečakanú správu s výzvou kliknúť na odkaz, zaplatiť poplatok alebo zadať údaje, správna reakcia nie je dôverovať jej len preto, že prišla z profilu známeho človeka. Správna reakcia je zastaviť sa, neklikať a overiť si informáciu priamo na oficiálnom mieste.
Ak máš konkrétny príspevok, profil, zbierku alebo správu, ktorú považuješ za problémovú, nahlás ju s odkazom. Takéto hlásenie má hodnotu a vieme naň reagovať. Všeobecné tvrdenie, že je tu niečo „zamorené“, bez jediného konkrétneho prípadu, však nie je bezpečnostný návrh ani užitočná kritika. Je to len zjednodušený súd o práci, ktorej mechanizmy zjavne nepoznáš.


Mate to tu celkovo riadne zamorene, co tak zapracovat na zvyseni ochrany ?
Vratane veci, kde nejde o hacking profilov a spamovanie botmi, ale rozne zobracke ziadosti o zbierky. V dnesnej dobe AI by ste mohli dostavat automaticke upozornenia na prispevky obsahujuce cisla uctov, odkazy na Donio a nasledne rychlo reagovat.
Podla vsetkeho nemate ani niekoho, kto by to monitoroval 24 / 7 a ked boti zauraduju podvecer alebo cez vikend, napriek nahlaseniu tu zavadne prispevky visia hodiny.